
Annonce – sponsoreret indhold.
Cybersikkerhed i produktionsvirksomheder er blevet et presserende emne for driftsledere og virksomhedsejere, der styrer automatiserede produktionslinjer med PLC-systemer, SCADA-løsninger og IoT-forbundne sensorer. Når maskiner er koblet på netværket, åbner det for effektivitet og fjernovervågning – men også for angrebsflader, som traditionel IT-sikkerhed sjældent dækker fuldt ud. Et vellykket cyberangreb mod produktionsudstyr kan resultere i driftsstop, ødelagte komponenter, forsinket levering og i værste fald tab af konkurrenceevne. Denne guide giver dig konkret vejledning i, hvordan du identificerer sårbarheder i din maskinpark og opbygger en struktureret sikkerhedsproces, der beskytter både data og drift.
- Netværksforbundne produktionsmaskiner er attraktive mål, fordi nedetid koster dyrt og ofte presser virksomheder til hurtige beslutninger
- OT-sikkerhed (Operational Technology) kræver andre metoder end klassisk IT-sikkerhed – og de to skal koordineres
- En systematisk risikovurdering af maskinparken er første skridt mod effektiv beskyttelse
- Dokumentation og et ledelsessystem gør sikkerhedsarbejdet vedvarende og uafhængigt af enkeltpersoner
Hvorfor netværksforbundne produktionsmaskiner tiltrækker hackere
Produktionsmiljøer er blevet langt mere digitaliserede de seneste år. Maskiner, der tidligere kørte isoleret, er nu forbundet til virksomhedens netværk for at muliggøre dataopsamling, fjernovervågning og automatisk optimering. Denne udvikling skaber værdi, men også risici, som mange virksomheder først opdager, når skaden er sket.
Angribere ved, at produktionsvirksomheder ofte prioriterer oppetid over alt andet. Et ransomware-angreb, der låser adgangen til styresystemer, kan tvinge en virksomhed til at vælge mellem langvarig nedetid eller betaling af løsesum. Samtidig er mange ældre maskiner designet uden tanke på cybersikkerhed – de kører forældede operativsystemer og mangler grundlæggende beskyttelsesmekanismer.
Konsekvenserne af et angreb rækker videre end det umiddelbare produktionsstop. Forsinkede leverancer kan udløse kontraktbrud, skade kunderelationer og i sidste ende påvirke virksomhedens omdømme. For virksomheder, der ønsker at arbejde struktureret med disse risici, kan en ISO 27001 certificeringsproces hjælpe med at kortlægge sårbarheder og prioritere de sikringsforanstaltninger, der giver størst effekt omkring produktionsudstyret.
Typiske sårbarheder i automatiserede produktionsmiljøer
For at beskytte din produktion effektivt skal du først forstå, hvor de svage punkter typisk findes. I automatiserede miljøer er der en række gennemgående sårbarheder, som angribere udnytter.
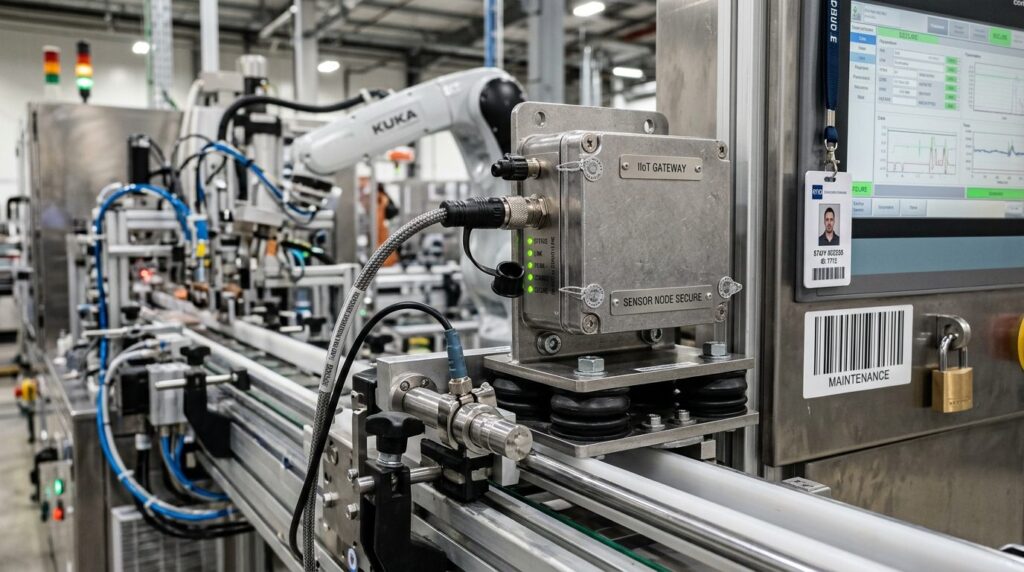
Forældede styresystemer og manglende opdateringer
Mange PLC’er og SCADA-systemer kører på operativsystemer, der ikke længere modtager sikkerhedsopdateringer. Producenterne har ofte fokuseret på stabilitet frem for sikkerhed, og opgraderinger kan kræve kostbar nedetid. Det efterlader systemerne sårbare over for kendte angrebsmetoder.
Utilstrækkelig netværkssegmentering
Når produktionsnetværket ikke er adskilt fra det administrative IT-netværk, kan en kompromitteret kontorcomputer give direkte adgang til kritiske maskinstyringer. Uden segmentering spreder et angreb sig hurtigt på tværs af hele infrastrukturen.
Standardadgangskoder og svag autentifikation
Det er ikke ualmindeligt, at maskiner stadig bruger fabriksindstillede adgangskoder, eller at flere medarbejdere deler samme login. Denne praksis gør det svært at spore, hvem der har foretaget hvilke ændringer, og letter adgangen for uvedkommende.
Usikrede fjernadgange
Leverandører og teknikere har ofte brug for fjernadgang til udstyr for at udføre service og fejlretning. Hvis disse adgange ikke er korrekt sikret og overvåget, udgør de en åben dør for angribere.
Manglende synlighed og logning
Uden overvågning af netværkstrafik og systemhændelser opdager mange virksomheder først et angreb, når skaden allerede er sket. Manglende logs gør det desuden vanskeligt at analysere, hvordan angrebet fandt sted.
OT-sikkerhed versus IT-sikkerhed – en afgørende forskel
En af de mest udbredte fejl i produktionsvirksomheder er at behandle OT-sikkerhed (Operational Technology) på samme måde som traditionel IT-sikkerhed. Selvom begge områder handler om at beskytte digitale systemer, er der fundamentale forskelle i prioriteter og metoder.
IT-sikkerhed fokuserer typisk på fortrolighed som højeste prioritet – altså at forhindre uautoriseret adgang til data. Dernæst kommer integritet (at data ikke ændres) og tilgængelighed (at systemer er tilgængelige).
OT-sikkerhed vender denne prioritering om. Her er tilgængelighed og sikkerhed for mennesker og udstyr det vigtigste. Et produktionssystem, der går ned, koster penge hvert minut. Og i visse industrier kan fejl i styresystemer medføre fysisk skade på medarbejdere eller omgivelser.
Denne forskel har praktiske konsekvenser. En standard IT-sikkerhedsløsning, der automatisk genstarter systemer efter en opdatering, kan være katastrofal i et produktionsmiljø, hvor en uventet genstart stopper en kritisk proces. Ligeledes kan antivirussoftware, der scanner filer i realtid, forstyrre tidskritiske styreoperationer.
Effektiv cybersikkerhed i produktionsvirksomheder kræver derfor et tæt samarbejde mellem IT-afdelingen og dem, der kender produktionsudstyret. Ingen af parterne kan løse opgaven alene.
Praktiske trin til risikovurdering af maskinparken
En systematisk risikovurdering er fundamentet for enhver sikkerhedsindsats. Uden overblik over, hvad der skal beskyttes, og hvad truslerne er, bliver sikkerhedsarbejdet tilfældigt og ofte ineffektivt. Her er en praktisk fremgangsmåde.
Trin 1: Kortlæg alle netværksforbundne aktiver
Start med at skabe et komplet overblik over alle maskiner, sensorer, controllere og andre enheder, der er forbundet til netværket. Mange virksomheder opdager i denne fase udstyr, de ikke vidste var online. Dokumentér for hver enhed:
- Type og funktion
- Operativsystem og firmware-version
- Netværksforbindelser og kommunikationsprotokoller
- Ansvarlig afdeling eller person
Trin 2: Vurdér kritikalitet
Ikke alle systemer er lige vigtige. Rangér hvert aktiv efter, hvor alvorligt det ville være, hvis det blev kompromitteret eller utilgængeligt. Overvej faktorer som:
- Produktionspåvirkning ved nedetid
- Sikkerhedsrisici for medarbejdere
- Følsomheden af data, systemet håndterer
- Afhængigheder til andre systemer
Trin 3: Identificér trusler og sårbarheder
For hvert kritisk aktiv skal du vurdere, hvilke trusler der er relevante, og hvilke sårbarheder der eksisterer. Brug gerne input fra både IT-afdelingen og produktionspersonalet – de ser ofte forskellige risici.
Trin 4: Beregn og prioritér risici
Kombinér sandsynligheden for, at en trussel realiseres, med konsekvensen hvis det sker. Dette giver et grundlag for at prioritere, hvor indsatsen skal lægges først. Fokusér på de risici, hvor både sandsynlighed og konsekvens er høje.
Trin 5: Definér og implementér tiltag
For hver prioriteret risiko skal du beslutte, om den skal reduceres, overføres (fx via forsikring), accepteres eller undgås helt. De fleste risici i produktionsmiljøer reduceres gennem tekniske kontroller, organisatoriske procedurer eller en kombination.
Dokumentation og ledelsessystem – fra projekt til daglig drift
Mange sikkerhedsinitiativer starter godt, men taber momentum efter den første indsats. Det skyldes ofte, at arbejdet forbliver et projekt i stedet for at blive integreret i den daglige drift. Her spiller dokumentation og et ledelsessystem en afgørende rolle.
Et ledelsessystem for informationssikkerhed sikrer, at sikkerhedsarbejdet er systematisk, vedvarende og uafhængigt af enkeltpersoner. Det omfatter typisk:
- Politikker: Overordnede retningslinjer for, hvordan virksomheden håndterer informationssikkerhed
- Procedurer: Konkrete beskrivelser af, hvordan specifikke opgaver udføres sikkerhedsmæssigt korrekt
- Registreringer: Dokumentation af udførte aktiviteter, hændelser og beslutninger
- Kontroller: De specifikke tiltag, der reducerer identificerede risici
For produktionsvirksomheder er det særligt vigtigt, at dokumentationen afspejler den faktiske drift. En politik, der kræver daglig backup af konfigurationsdata fra PLC’er, har kun værdi, hvis der også er en procedure, der beskriver hvordan det gøres, og en registrering, der viser, at det faktisk sker.
Dokumentationen gør det også muligt at demonstrere over for kunder, samarbejdspartnere og myndigheder, at virksomheden tager sikkerhed alvorligt. I takt med at krav som NIS2-direktivet stiller skærpede forventninger til cybersikkerhed i kritiske sektorer, bliver struktureret dokumentation en nødvendighed snarere end en mulighed.
Konkrete sikkerhedstiltag til produktionsnetværket
Med risikovurderingen og ledelsessystemet på plads kan du implementere målrettede tiltag. Her er de mest effektive foranstaltninger for typiske produktionsmiljøer:
Netværkssegmentering
Opdel netværket i zoner, så produktionssystemer er adskilt fra kontornetværk og internetforbindelser. Brug firewalls til at kontrollere, hvilken trafik der må passere mellem zonerne. Følg princippet om mindst mulig adgang – kun den kommunikation, der er nødvendig, bør tillades.
Sikker fjernadgang
Etablér en kontrolleret løsning for fjernadgang med stærk autentifikation, kryptering og logning. Overvej at kræve godkendelse fra intern personale, før ekstern adgang aktiveres. Begræns fjernadgang til specifikke tidsrum og deaktivér den, når den ikke er i brug.
Adgangsstyring og autentifikation
Skift alle standardadgangskoder og implementér individuelle brugerkonti, så handlinger kan spores. Hvor det er muligt, brug flerfaktor-autentifikation. Gennemgå regelmæssigt, hvem der har adgang til hvad, og fjern rettigheder, der ikke længere er nødvendige.
Overvågning og logning
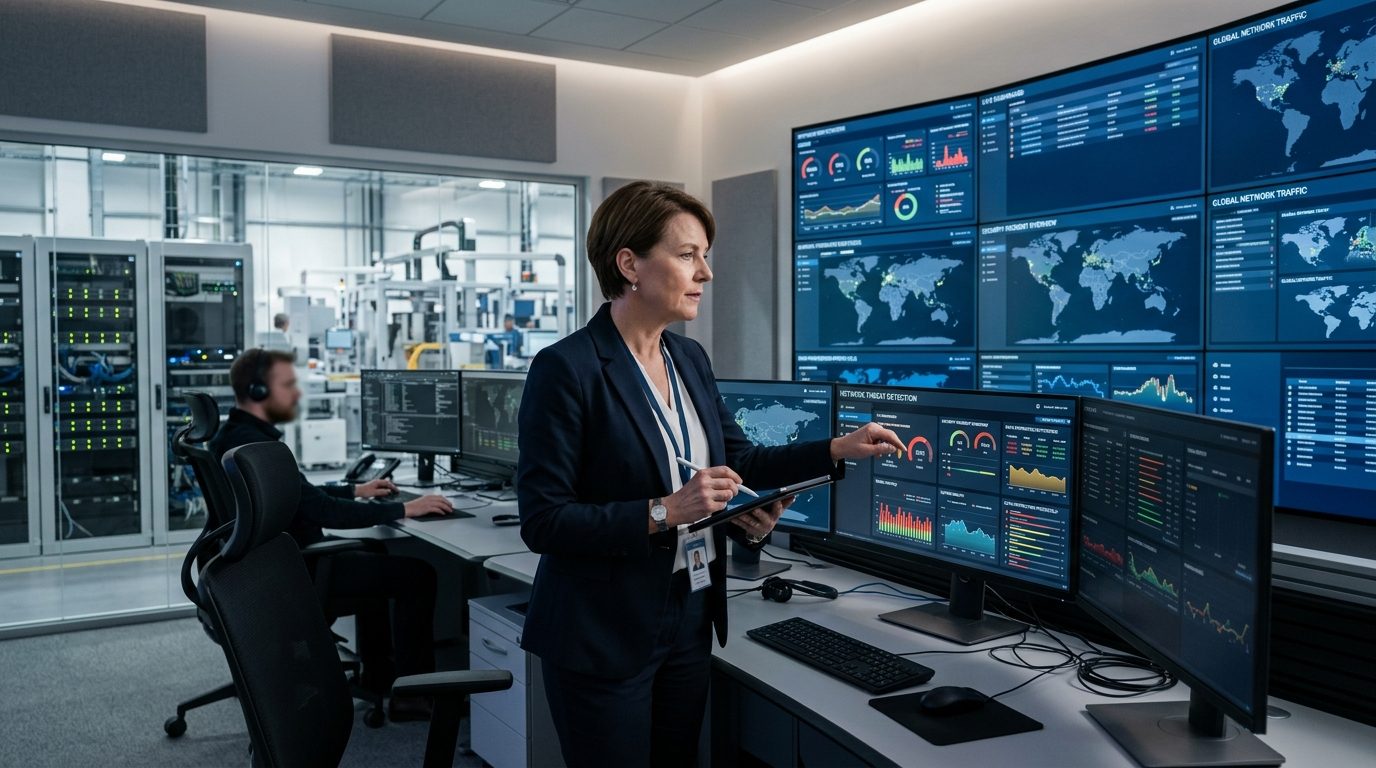
Implementér systemer, der overvåger netværkstrafik og systemhændelser i produktionsmiljøet. Definér, hvilke hændelser der kræver alarm og reaktion. Gem logs i tilstrækkelig tid til at kunne analysere sikkerhedshændelser efterfølgende.
Backup og gendannelse
Tag regelmæssig backup af konfigurationer, programmer og data fra produktionssystemer. Test, at backup faktisk kan bruges til at gendanne et system. Opbevar backup adskilt fra produktionsnetværket, så et angreb ikke kan ramme begge dele.
Samarbejde mellem IT, produktion og ledelse
Effektiv cybersikkerhed i produktionsvirksomheder er ikke kun et teknisk anliggende. Det kræver samarbejde på tværs af organisationen og opbakning fra ledelsen.
IT-afdelingen bringer viden om netværk, systemer og sikkerhedsteknologier. Produktionspersonalet kender maskinerne, processerne og de praktiske begrænsninger. Ledelsen sikrer ressourcer, prioritering og forankring i virksomhedens strategi.
Start med at etablere en tværfaglig gruppe, der mødes regelmæssigt for at drøfte sikkerhedsstatus, nye risici og igangværende tiltag. Sørg for, at sikkerhed er et fast punkt på dagsordenen i relevante ledelsesmøder.
Træning af medarbejdere er ligeledes afgørende. Mange sikkerhedshændelser starter med en menneskelig fejl – et klik på et phishing-link eller en USB-nøgle, der tilsluttes forkert udstyr. Regelmæssig bevidstgørelse reducerer denne risiko.
Ofte stillede spørgsmål
Hvad er forskellen på IT-sikkerhed og OT-sikkerhed?
IT-sikkerhed fokuserer primært på at beskytte data og informationssystemer med fortrolighed som højeste prioritet. OT-sikkerhed handler om at beskytte fysiske produktionssystemer, hvor tilgængelighed og sikkerhed for mennesker og udstyr er vigtigst. Metoderne og værktøjerne overlapper delvist, men prioriteringerne er forskellige, og løsninger skal tilpasses det specifikke miljø.
Hvordan kommer vi i gang med risikovurdering af vores maskinpark?
Start med at kortlægge alle netværksforbundne enheder i produktionen – mange virksomheder bliver overraskede over, hvad der faktisk er online. Vurdér derefter hvert aktivs kritikalitet for driften, identificér relevante trusler og sårbarheder, og prioritér risiciene efter sandsynlighed og konsekvens. Denne proces kan med fordel gennemføres som en del af en struktureret GAP-analyse.
Kræver sikkerhedsarbejdet store investeringer i nye systemer?
Ikke nødvendigvis. Mange af de mest effektive tiltag handler om konfiguration, procedurer og bevidsthed snarere end nye indkøb. Netværkssegmentering kan ofte implementeres med eksisterende udstyr, og bedre adgangsstyring kræver primært ændrede arbejdsgange. En risikovurdering hjælper med at fokusere eventuelle investeringer der, hvor de giver størst effekt.
Hvordan sikrer vi, at sikkerhedsarbejdet fortsætter efter det første projekt?
Ved at integrere sikkerhed i et ledelsessystem med klare politikker, procedurer og ansvar. Et årshjul med planlagte aktiviteter – gennemgang af risici, test af backup, træning af medarbejdere – sikrer, at arbejdet forbliver aktivt. Regelmæssig rapportering til ledelsen fastholder fokus og ressourcer over tid.